內部系統與物聯網設備如何防止個資外洩?權限漏洞、併發攻擊防禦與香港法規指南
內部系統與物聯網設備如何防止個資外洩,結合PDPO、PCPD、SAST,拆解資料外洩與私隱合規風險、漏洞掃描與安全整改重點,協助香港企業掌握審核重點、整改優先次序及 CertiSafe 安全評估、整改方案。
在中環一家中型金融科技公司內,一名實習生在瀏覽內部報銷系統時,將瀏覽器網址列最後的參數由 `order_id=8820` 改為 `8819` 並按下 Enter 鍵。畫面未跳出警告,而是直接載入了屬於公司高層的薪酬與報銷單據,包含完整的銀行戶口號碼與香港身份證號碼。這並非虛構情節,而是香港企業在推動數碼轉型(Digital Transformation)時,常見的資訊安全隱患——失效的存取控制(Broken Access Control / 越權漏洞)。
許多企業投入預算建構前端介面,卻忽視了後端權限驗證與邏輯防禦;同時,辦公室內的網絡監控鏡頭(IP Camera)與智能會議設備常在未經適當設定的情況下連接公眾網絡。本文將客觀拆解水平與垂直越權、業務併發漏洞及物聯網設備暴露的技術原理與法規風險,並提供具體可執行的系統加固架構與合規應變方案。

企業系統最常面臨哪些內部資安漏洞?
要防範系統被未授權存取或個資外洩,技術團隊必須先釐清以下三種常見於企業內部系統及智能設備的技術缺陷:
越權漏洞(Broken Access Control)
越權漏洞的核心在於伺服器端(Backend)過度信任前端(Frontend)傳送的參數,未在每次請求時獨立核實存取權限。
- 水平越權(Horizontal Privilege Escalation): 發生在同權限級別的用戶之間。若系統採用連續遞增數字(如 `ID=1001`)作為識別碼,當用戶 A 將參數改為 `ID=1002` 時,後端若未校驗該筆資料是否屬於當前登入的用戶 Session,用戶 A 即可直接讀取用戶 B 的個人資料。
- 垂直越權(Vertical Privilege Escalation): 涉及權限的越級提升。部分系統依賴 Cookie 或 POST 參數中的明文標記(如 `is_admin=false`)判斷角色。攻擊者利用封包攔截工具將參數篡改為 `is_admin=true` 後,若後端未對 JWT 令牌進行密碼學簽章校驗,一般權限用戶即可獲取管理員後台權限,甚至篡改或刪除核心數據。
併發與競態條件漏洞(Race Condition)
這類邏輯缺陷通常出現在迎新優惠券發放、積分兌換、限量搶購或庫存扣減等高頻業務中。伺服器在「查詢」與「更新」之間存在微小的時間差(TOCTOU)。
正常業務流程
- 系統接收用戶單一請求。
- 查詢資料庫,確認該用戶狀態為「未領取」。
- 驗證通過,正式發放優惠券。
- 更新資料庫,將狀態標記為「已領取」。
併發攻擊流程(Race Condition)
- 攻擊者利用自動化工具,在極短時間內發送數十個高頻請求。
- 伺服器並行處理,同時向資料庫發起查詢。
- 由於第一筆請求的「已領取」狀態尚未完成寫入與鎖定,系統判斷所有併發請求皆為「未領取」。
- 所有請求同時驗證通過,導致系統超發大量資源,造成企業實質財務損失。
物聯網設備公網暴露(IoT Exposure)
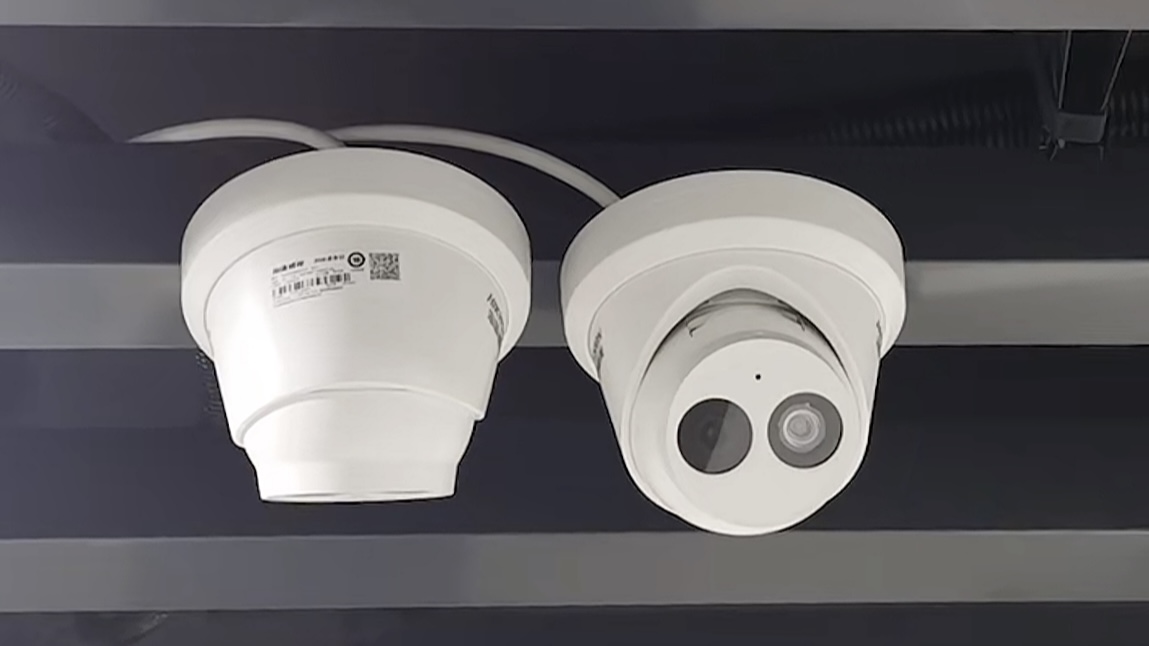
企業部署的 IP Camera、智能會議通訊設備及網絡印表機,若因設定不當而直接獲配公眾 IP 地址,容易被測繪工具(如 Shodan 或 FOFA)掃描發現。若設備維持出廠預設密碼或未定期更新韌體(Firmware),外部人員可能截取辦公室監控畫面,甚至以此設備為跳板,在企業內網進行橫向移動(Lateral Movement)。
不同漏洞會帶來甚麼業務風險?應如何防禦?
針對上述三種威脅,企業技術團隊應採取相應的後端加固與防禦策略:
| 漏洞類型 | 業務風險 | 後端防禦與加固策略 |
|---|---|---|
| 水平越權漏洞 | 攻擊者篡改連續遞增的識別碼,非法存取同級別其他用戶的敏感個資,包括薪酬單據與身份證號碼。 | 強制會話校驗:後端必須獨立核實當前登入用戶對該資源的擁有權。 隨機識別碼:採用不可預測的 UUID 取代連續遞增數字。 |
| 垂直越權漏洞 | 攻擊者篡改身份明文標記,越級取得管理員權限,藉此刪除核心數據或篡改系統配置。 | 密碼學簽章:確保憑證令牌具備防篡改的簽章驗證。 隱藏權限標記:禁止在請求參數中存放明文角色標記。 |
| 併發與競態條件漏洞 | 攻擊者在極短時間內發送高頻請求,利用伺服器查詢與更新間的時間差,導致優惠券等資源超發並造成財務損失。 | 併發控制:在資源發放接口實施資料庫鎖定或分佈式鎖機制。 頻率限制:配置請求速率限制及防自動化腳本驗證。 |
| 物聯網設備公網暴露 | 聯網設備直接獲配公眾網址,易被外部測繪工具掃描,導致監控畫面外洩或成為入侵企業內網的跳板。 | 網絡隔離:將設備劃入獨立網段並阻擋公網直連。 設備管理:停用出廠預設密碼並定期更新韌體。 |
一旦發生資料外洩,企業需承擔哪些香港法律責任?
在香港,資訊安全漏洞直接牽涉企業的合規義務:
《個人資料(私隱)條例》(PDPO)
根據保障資料第 4 原則,資料使用者必須採取所有切實可行的步驟,確保個人資料不受未獲授權的查閱或使用。若因越權漏洞或設備暴露導致個資外洩,香港個人資料私隱專員公署(PCPD)可啟動法定調查並發出「執行通知」。若企業未依期糾正,首次定罪最高可處罰款港幣 50,000 元及監禁 2 年;受影響人士亦可提出民事索償。
滲透測試的法律邊界
香港法例第 200 章《刑事罪行條例》第 161 條「有犯罪或不誠實意圖而取用電腦」設有明確罰則。企業員工或外部人員未獲書面授權而私自對線上系統進行封包攔截或掃描,均可能觸犯法例。企業應委託合資格機構執行正式授權滲透測試(Authorized Penetration Testing),或訂立「負責任披露政策(Responsible Disclosure Policy)」規範測試行為。
漏洞太多無法即時修復,應如何排定優先次序?
企業資源有限,應根據漏洞觸發條件與業務影響,建立風險優先排序矩陣:
- P0 極高危(建議 24 小時內緩解 / 72 小時內修復): 公網暴露的垂直越權漏洞、造成財務資源超發的業務併發漏洞,以及無密碼防護且暴露於公眾網絡的設備。
- P1 高危(建議 7 天內完成修補): 需登入身分,但可跨帳戶獲取他人敏感資料的水平越權漏洞。
- P2 中危(納入常規開發週期): 需在特定內部網絡條件下方能觸發的邏輯異常,或無涉敏感資料的設備配置問題。
建構系統日誌(Audit Trail)
香港網絡安全事故協調中心(HKCERT)指出系統日誌在責任釐清中的重要性。企業應將 Web 伺服器存取日誌、API 調用紀錄及資料庫寫入紀錄,透過 Syslog 同步至獨立的安全資訊與事件管理系統(SIEM)。發生事故時,完整的日誌能還原攻擊鏈,作為向 PCPD 通報及向警方報案時的電子依據。
系統或設備上線前,有哪些必備的資安檢查項目?
在系統發布或部署新連網設備前,項目團隊應核對以下項目:
- 後端權限驗證: 涉及資料讀取的 API,是否在後端獨立校驗當前 Session 對該資源的擁有權?
- 識別碼設計: 系統是否採用隨機 UUID 取代可預測的連續遞增數字 ID?
- 憑證校驗: JWT 令牌是否具備密碼學簽章驗證?是否避免在 Cookie 中存放明文權限標記?
- 併發控制: 涉及資源發放的接口,是否實施資料庫鎖定或分佈式鎖機制?
- 頻率限制: API 閘道是否配置 Rate Limiting 及防自動化腳本驗證?
- 網絡隔離: 聯網設備(如 IP Camera)是否劃入獨立 VLAN,並確認無公網 IP 直連?
- 設備密碼管理: 是否已停用出廠預設密碼,並設定定期韌體更新排程?
常見問題
水平越權與垂直越權有甚麼分別?
水平越權是「同級跨戶存取」,在同一權限級別下存取其他用戶的專屬資料(如一般職員查看同事資料);垂直越權則是「權限躍升」,由低權限角色直接獲取高權限的操作能力(如一般職員獲取系統管理員權限)。
為什麼單純在前端隱藏按鈕無法防範越權存取?
現代 Web 架構多為前後端分離,測試者可跳過網頁介面,直接向後端伺服器發送 HTTP 請求。若後端未獨立核實用戶權限,僅依靠前端隱藏並無法阻擋直接的 API 調用。
靜態代碼掃描工具(SAST)能否完全檢測出業務併發漏洞?
不能。SAST 主要偵測已知的代碼語法缺陷(如 SQL 注入)。併發漏洞屬於業務邏輯與多線程時序問題,通常需要透過動態滲透測試(DAST)或業務邏輯審查方能發現。
發現辦公室監控設備暴露於公網時應如何即時處理?
建議執行三步處置:第一,在防火牆切斷該設備的公網端口映射;第二,變更設備管理員帳號密碼;第三,將該設備遷移至獨立隔離網段,要求外部存取須經由企業內部 VPN 進行。
防堵資料外洩必須從系統開發源頭做起
很多企業以為採購了昂貴的防火牆就足夠安全,卻忽略了系統底層的權限邏輯往往是防線中最脆弱的一環。面對防不勝防的併發攻擊與邊緣設備威脅,管理層必須改變策略,不應等到系統建置完成後才進行補救,而是要在開發初期就引入「安全左移」(DevSecOps)概念。
只有把嚴格的後端權限核實、防範併發的鎖定機制,以及防篡改的日誌紀錄變成企業日常開發與運維的標準流程,香港企業才能真正建立起堅韌的安全防線,有效保護客戶私隱並從容應對法規審查。
由專業團隊協助排查企業系統安全隱患
如果你的技術團隊正準備推出新系統,或者不確定現時的內部架構與辦公室設備是否存在越權漏洞,我們的網絡安全顧問團隊可協助你找出並修補這些隱患:
- 執行授權滲透測試 ── 針對企業的核心業務邏輯、API 接口與聯網設備,進行深度的弱點排查。
- 私隱條例合規審計 ── 對標 PCPD 資通訊保安指引,檢視現有資料防護架構並完善事故應變流程。
- 開發流程安全諮詢 ── 協助內部團隊建立標準化的代碼安全審查機制,從根本降低越權風險。
歡迎聯絡我們的資安團隊,為你的企業架構進行全面的安全評估並獲取客製化的加固方案。
準備好修補系統的資安漏洞?
我們的網絡安全顧問團隊已協助眾多企業從源頭落實「安全左移」,有效防堵個資外洩風險。 從深度的「授權滲透測試」、對標 PCPD 的「合規審計」到「開發安全諮詢」,我們為您建構最堅韌的資安防線。